影子 AI 是指在工作中使用组织不知情或未批准的 AI 工具。影子 AI 治理是一套让这种使用变得公开透明的规则和检查。对营销团队来说,一页纸的政策就足以起步:批准的工具、数据类别、人工审核、记录和事件上报路径。
核心要点
- 影子 AI 是人们为了更快完成工作而产生的正常行为;只禁不疏的政策往往只会让它转入暗处。
- 主要风险包括数据泄露、未经核实的说法、版权和品牌口吻偏移,以及未被记录的承诺。
- 好的政策一页纸就能写完,并回答五个问题:用哪些工具、哪些数据、谁来审核、记录什么,以及出问题时怎么办。
- 政策要配上一份确实好用的批准工具清单。
- 每个季度复查这一页;工具和规则变化很快。
什么是影子 AI?
指员工在工作中使用、但未经 IT、法务或营销负责人审核的任何 AI 工具、插件、浏览器扩展或智能体。典型的例子是文案人员把客户简报粘贴进免费聊天机器人。再比如,自由职业者使用了合同中没有提到的图像生成器。
原因通常不是恶意。人们只是采用了对自己有帮助的工具。同样的压力也造成了 AI 工具泛滥,这既是成本问题,也是风险问题。
影子 AI 为什么对营销很重要?
营销工作涉及客户数据、未发布的计划、客户机密材料和对外宣称。其中每一项都可能因未经批准的 AI 而出问题。
- 数据泄露。把机密或个人数据输入了条款允许其留存或用于训练的工具。
- 虚假说法。模型会编造统计数据、引语和价格。请参阅营销中的 AI 幻觉。
- 权利与披露。生成素材的归属不清,以及在规则要求披露时未做披露。
- 品牌口吻偏移。许多人用不同方式提示,产出的内容听起来不像任何人。
- 隐性承诺。智能体在没有记录的情况下回复客户或发布内容。我们的文章影子账本对此有专门讨论。
有没有可以参照的公认框架?
有。美国国家标准与技术研究院(NIST)于2023年1月26日发布了其 AI 风险管理框架,作为自愿采用的资源。NIST 还于2024年7月26日发布了生成式 AI 配置文件(NIST-AI-600-1),帮助组织识别生成式 AI 特有的风险。该框架面向构建或部署 AI 的组织,所以营销团队应借鉴其思路(治理、映射、衡量和管理),而不是整套照搬。NIST 页面说明该框架正在修订,所以请查看当前版本。
你的法务、安全或数据保护负责人可能还需要适用当地规定。本文不构成法律意见。
一页纸政策应该写什么?
使用以下六个部分,每部分写几行即可。
- 目的与范围。适用对象:为你的品牌工作的员工、自由职业者和代理商。
- 批准的工具。一份有名称的清单,标明负责人以及申请新工具的方式。清单之外的任何工具都需要先获批。
- 数据类别。说明哪类数据可以放进哪类工具。
- 公开(已发布内容):允许放入已批准的工具。
- 内部(计划、草稿):仅限签有商业条款的已批准工具。
- 机密(客户数据、未发布的上线计划、合同):仅限获准处理此类数据的工具。
- 个人数据(客户姓名、邮箱、受众名单):除非隐私部门签字同意,否则不得放入 AI 工具。
- 人工审核。在任何内容发布前,由指定的人核查事实、数字、引语、主张、品牌口吻和法律措辞。请使用我们的 AI 内容质检清单。
- 记录。对已发布的 AI 辅助作品,记录所用工具、日期、用途和审核人。自主行动的智能体需要审计追踪和审批关卡。
- 事件处理。如果敏感数据被粘贴到未批准的工具里,或者虚假说法已经上线:在规定时间内告知指定联系人,不要删除证据,尽早上报不会被追责。
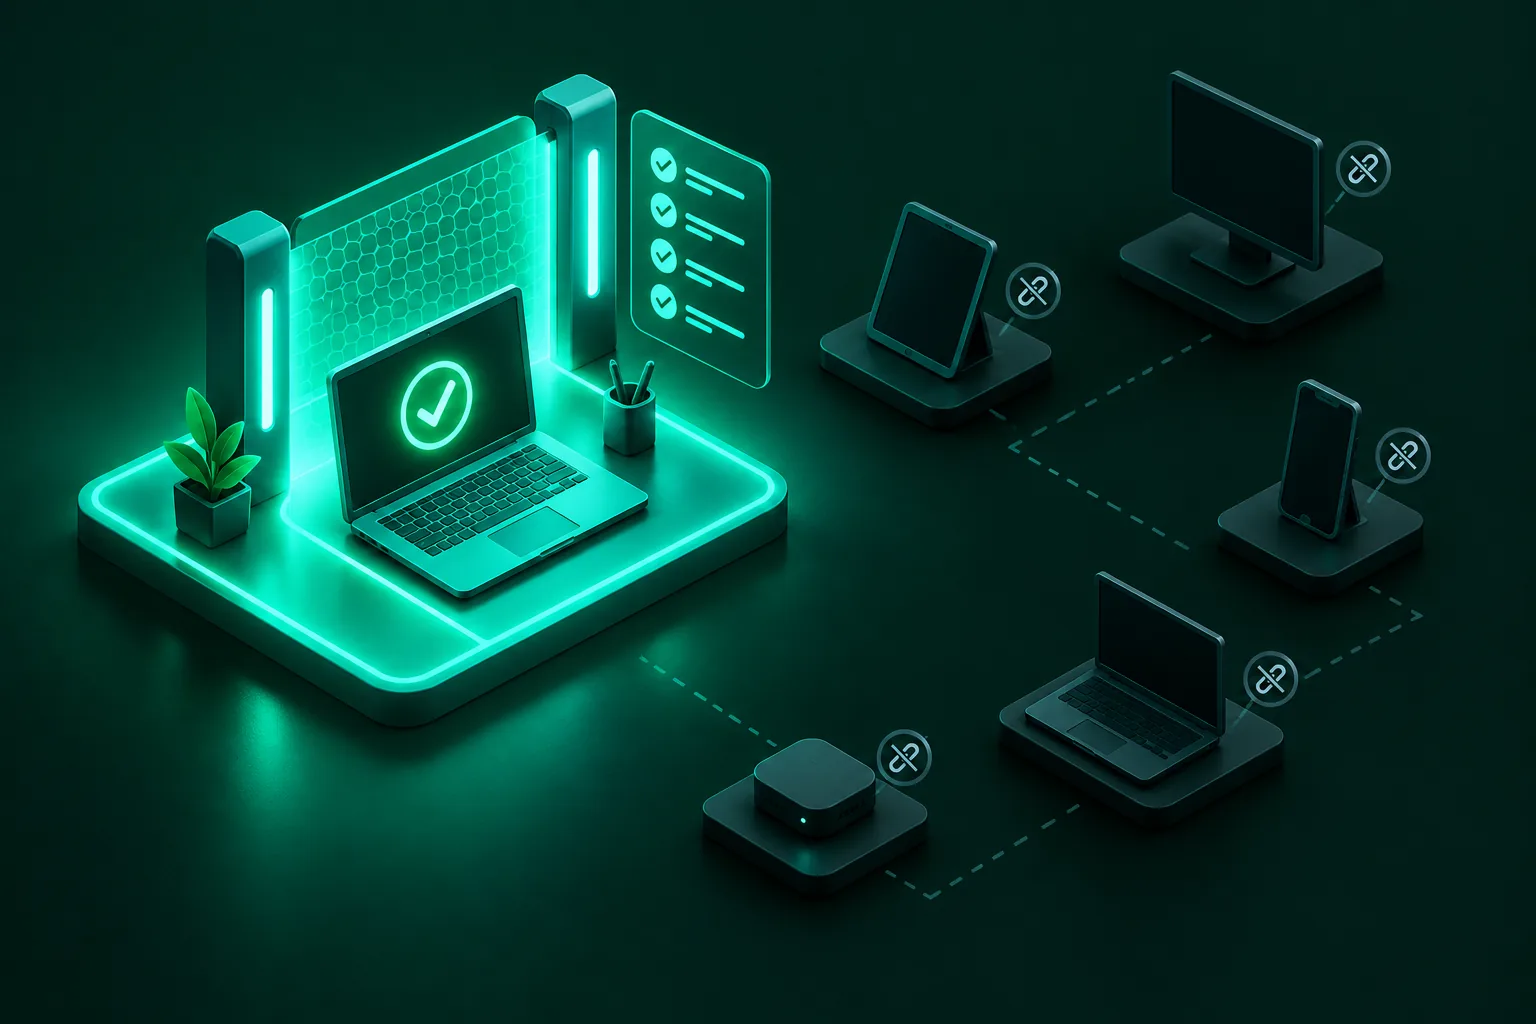
如何让现有的影子使用公开化?
- 先问。做一次简短的、不追责的调查:你们在用哪些 AI 工具,做什么?
- 把答案分类为批准、替换和停用。
- 为每项常见任务提供一个好用的批准选项,否则这份清单会被无视。
- 简短培训。用一小时讲解政策和如何检查 AI 输出。请参阅如何培训初级营销人员使用 AI。
- 每季度复查并更新工具清单。
FAQ
影子 AI 和影子 IT 是一回事吗?
它是影子 IT 的一种。影子 IT 指任何未经批准的软件;影子 AI 是其中专属于 AI 的情形,另有数据被用于训练以及内容看似正确实则不然所带来的额外风险。
我们应该禁用 AI 工具吗?
一刀切的禁令很难执行,通常只会让使用转入暗处。一份清晰的批准清单加上数据规则,能让人们以安全的方式获得同样的好处。
营销团队里谁应该负责 AI 政策?
日常由营销负责人负责,法务、安全和数据保护部门提供意见。指定一个人,让问题有处可去。
自由职业者和代理商也需要遵守吗?
需要。把政策写进合同或简报,并询问合作伙伴在你们的工作中用了哪些 AI 工具、输入了什么数据。
政策应该多久更新一次?
每季度复查一次,并在有新工具、新法规或新事件改变局面时随时复查。过时的一页纸比没有还糟,因为它会带来虚假的安心感。
来源
- NIST,AI 风险管理框架。
- SOMIN 文章:影子账本和营销中的 AI 幻觉。